


16.07.2025
 4 Min.
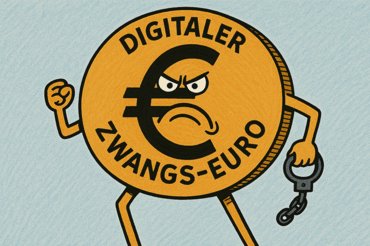
EU-Verordnung schockt Einzelhandel: Zwang zum digitalen Euro ab 2029!
Jetzt wird es ernst: Die EU greift in den Zahlungsverkehr ein - und zwingt Händler zum digitalen Bezahlen. Wer nicht mitzieht, könnte bald einpacken.

 Mehr als 280.000
 Über 30 Jahre
 Sicherer Versand
 Google: 4,9/5
 MagazinNewsCDU-CSUEU-Altersverifizierungs-App: Brüssels digitales Prestigeprojekt in Minuten zerlegt

Man muss es der EU-Kommission lassen: Wenn es darum geht, mit großer Geste technologische Inkompetenz zur Schau zu stellen, ist Brüssel nach wie vor ungeschlagen. Kaum hatte Kommissionspräsidentin Ursula von der Leyen ihre neue Altersverifizierungs-App als Meilenstein des digitalen Kinderschutzes angepriesen, lag das vermeintliche Vorzeigeprojekt bereits in Trümmern. Ein Sicherheitsexperte brauchte weniger als zwei Minuten, um die App zu knacken. Zwei Minuten. So lange braucht mancher Brüsseler Bürokrat vermutlich, um seinen Morgenkaffee umzurühren.
Von der Leyen hatte noch stolz betont, die App sei „voll open source" und jeder könne den Code prüfen. Nun, genau das tat der Sicherheitsberater Paul Moore – und was er fand, dürfte selbst hartgesottene Kritiker der EU-Digitalpolitik erschüttert haben. In einem vielbeachteten Beitrag auf der Plattform X legte Moore detailliert offen, wie erschreckend trivial der Zugang zu den vermeintlich geschützten Daten sei.
Die Methode klingt fast schon banal: Konfigurationsdateien bearbeiten, den verschlüsselten PIN-Wert löschen, die App neu starten, einen neuen PIN setzen – und schon hat ein Angreifer vollen Zugriff auf sämtliche Verifizierungsdaten. Die sogenannte Rate-Limiting-Funktion, die eigentlich Brute-Force-Angriffe verhindern sollte? Nichts weiter als ein simpler Zähler in einer editierbaren Datei, den man auf Null zurücksetzen kann. Die biometrische Authentifizierung? Ein einzelnes Flag in einem zugänglichen Speicher, das sich mit einem Handgriff auf „false" umstellen lässt.
Besonders brisant: Die App speichert hochsensible Daten – Ausweisfotos, Passkopien, biometrische Merkmale – weitgehend ungeschützt auf dem Endgerät der Nutzer. Keine sicheren Enklaven, keine kryptografische Verknüpfung zwischen PIN und Identitäts-Vault. Grundlegende Sicherheitsprinzipien, die jeder Informatikstudent im ersten Semester lernt, wurden schlichtweg ignoriert. Moore warnte unmissverständlich, dieses Produkt werde „irgendwann der Auslöser für einen enormen Datenleak" sein. Es sei nur eine Frage der Zeit.
Telegram-Chef Pavel Durov kommentierte die Angelegenheit mit der ihm eigenen Trockenheit: Die App sei „hackable by design", weil sie dem Gerät vertraue – und genau das sei „instant game over". Doch Durov ging noch einen entscheidenden Schritt weiter in seiner Analyse, die man durchaus als prophetisch bezeichnen darf.
Was Durov beschrieb, ist ein Mechanismus, den aufmerksame Beobachter der EU-Politik seit Jahren beobachten können: Erst wird eine angeblich datenschutzfreundliche Lösung präsentiert. Dann wird sie gehackt. Und anschließend fordert man unter dem Vorwand der „Verbesserung" noch mehr Überwachung, noch mehr zentrale Datensammlung, noch mehr Kontrolle. Am Ende steht nicht der Schutz von Kindern, sondern die lückenlose digitale Erfassung jedes einzelnen Bürgers.
Die Reaktion der EU-Sprecher auf das Debakel war dabei so vorhersehbar wie entlarvend. Chef-Sprecherin Paula Pinho erklärte lapidar, die App sei „fertig", könne aber „immer verbessert werden". Digital-Sprecher Thomas Regnier ruderte hastig zurück: Es handle sich ja nur um eine Demo-Version, das Finale komme später. Typisch Brüssel. Erst mit Pauken und Trompeten ankündigen, dann kleinlaut relativieren, wenn die Realität zuschlägt.
Wer glaubt, bei dieser App gehe es tatsächlich nur um den Schutz Minderjähriger vor Pornografie und schädlichen Inhalten, der ist entweder naiv oder hat die Brüsseler Digitalstrategie der letzten Jahre nicht verfolgt. Mit dem Digital Services Act, dem Digital Markets Act und dem European Digital Identity Wallet wird seit geraumer Zeit systematisch der Weg in eine zentrale, app-basierte Kontrolle sämtlicher Lebensbereiche geebnet. Die Altersverifizierung ist lediglich der Einstieg. Bald soll dasselbe System für Online-Käufe, Behördengänge und die Kontrolle darüber herhalten, wer welche Inhalte im Internet sehen darf – und wer nicht.
Dass solche zentralisierten Systeme zwangsläufig zu gewaltigen Datenbergen führen, die gehackt werden können und werden, wird in Brüssel geflissentlich ignoriert. Statt auf robuste, dezentrale Lösungen zu setzen, baut man zentrale Strukturen auf und vertraut darauf, dass die Bürger schon brav mitmachen werden. Ein gehacktes Handy reicht dann aus, um nicht nur das Alter, sondern die gesamte digitale Identität eines Menschen zu kompromittieren.
Man fragt sich unwillkürlich: Wo bleibt der Aufschrei der europäischen Datenschützer? Wo bleiben die kritischen Stimmen in den Parlamenten? Während die EU-Kommission unverdrossen an ihrem digitalen Kontrollapparat bastelt, scheint die politische Opposition in weiten Teilen Europas zu schlafen – oder schlimmer noch: mitzumachen. Dabei geht es hier um nichts Geringeres als das Recht auf Privatsphäre, das Recht auf unbeobachtete Kommunikation und letztlich um die Grundfesten einer freien demokratischen Gesellschaft.
Die neue Bundesregierung unter Friedrich Merz täte gut daran, sich diesem digitalen Überwachungswahn aus Brüssel entschieden entgegenzustellen, anstatt ihn stillschweigend zu akzeptieren. Denn was hier unter dem wohlklingenden Etikett „Kinderschutz" vorangetrieben wird, ist in Wahrheit der Aufbau einer Infrastruktur, die jederzeit zur umfassenden Bürgerkontrolle missbraucht werden kann. Die Geschichte lehrt uns, dass Regierungen, die einmal über solche Instrumente verfügen, sie auch nutzen werden – und zwar nicht zum Wohle der Bürger.
Durov brachte es auf den Punkt: „Stay vigilant." Bleibt wachsam. Denn die nächste „Verbesserung" dieser App wird mit Sicherheit nicht weniger Überwachung bringen, sondern mehr. Viel mehr.
Dominik Kettner und seine Gäste
DominikKettner
Prof. Dr.Juhn
ErnstWolff
PeterHahne
Prof. Dr.Polleit

RolandTichy
RogerKöppel


100 % kostenlos · Live im Browser, keine Installation
4 Min. 6 Min.
 5 Min.
 24 Min.
 9 Min.
 5 Min.
 6 Min.
 5 Min.
 6 Min.
 16 Min.
 28 Min.
 37 Min.

Sie möchten regelmäßig über Produktneuheiten, spannende Finanznachrichten und exklusive Sonderangebote informiert werden? Dann melden Sie sich hier für den kostenfreien Kettner Edelmetalle Newsletter an.
Durch Eingabe Ihrer E-Mail-Adresse und Anklicken des Buttons „Abschicken“ geben Sie die folgende Einwilligungserklärung ab: „Ich bin damit einverstanden, per E-Mail über Produktneuheiten, spannende Finanznachrichten und exklusive Sonderangebote informiert zu werden und willige daher in die Verarbeitung meiner E-Mail-Adresse zum Zwecke der Zusendung des Newsletters ein. Diese Einwilligung kann ich jederzeit und ohne Angabe von Gründen mit Wirkung für die Zukunft widerrufen. Die Rechtmäßigkeit der bis zum Widerruf erfolgten Verarbeitung bleibt im Falle des Widerrufs unberührt.“
Werde jetzt Teil vom #TeamGold