


28.07.2025
 22 Min.
Pharmaindustrie auf wackeligen Beinen: Überrollt China die nächste deutsche Wirtschaftsbranche?
China übernimmt deutsche Pharmaindustrie: Nach Auto- und Energiebranche bricht nun auch die Pharmabranche zusammen. Jetzt lesen!

 Mehr als 280.000
 Über 30 Jahre
 Sicherer Versand
 Google: 4,9/5
 MagazinNewsBlackoutBlackout per Mausklick? China-Cloud hielt 250.000 deutsche Solaranlagen
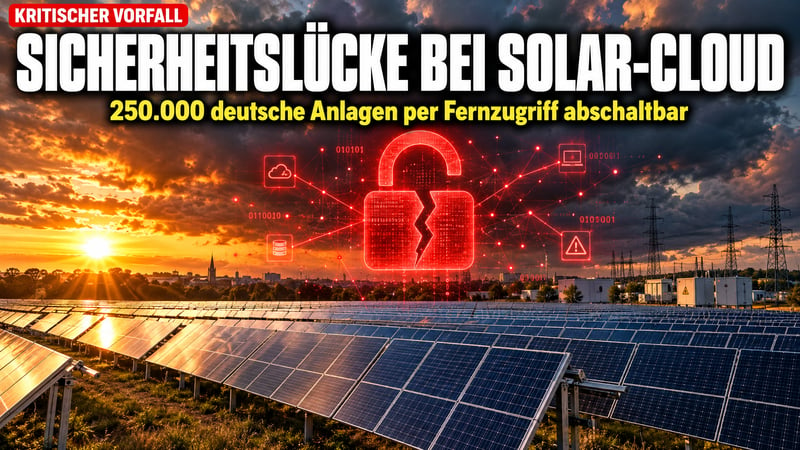
Ein Kasseler Sicherheitsforscher hatte im August Zugriff auf 470.000 Solaranlagen des chinesischen Herstellers Sungrow, 250.000 davon in Deutschland. Mit wenigen Klicks hätte er sie alle zugleich abschalten können. Die Sicherheitslücke ist inzwischen geschlossen. Die Frage, wie verwundbar die deutsche Energiewende ist, bleibt.
Entdeckt hat das Leck Marlon Starkloff, Chef der IT-Sicherheitsfirma Jakkaru. Er nahm sich die Plattform iSolarCloud vor. Darüber verfolgen Kunden ihre Anlagen, Installateure und Sungrow selbst steuern die angeschlossenen Geräte. Der Konzern gehört neben Huawei zu den größten Wechselrichterherstellern der Welt.
Laut Medienberichten genügte ein gewöhnliches Kundenkonto als Einstieg. Danach stieß Starkloff auf acht verschiedene Login-Typen mit unterschiedlichen Rechten. Einer davon soll ein Administratorkonto gewesen sein, das gar kein Passwort hatte. Ein solcher Fehler ist schon peinlich, wenn es um eine Kaffeemaschine geht. Hier ging es um kritische Infrastruktur.
„Man hätte sehr vieles machen können"
So fasste der Forscher die Lage im Gespräch mit dem Hessischen Rundfunk zusammen. Mit Schadsoftware hätte ein Angreifer das deutsche Stromnetz demnach enorm unter Druck setzen können. Möglicherweise wäre der Schaden so groß gewesen, dass ihn selbst das europäische Verbundnetz nicht mehr hätte auffangen können. Am Ende hätte ein Blackout stehen können. Fachmedien zufolge ging es europaweit um knapp 18 Gigawatt Erzeugungsleistung.
Nach der Meldung durch Jakkaru schloss Sungrow die Lücke innerhalb eines Tages. Das Unternehmen erklärte, nach eigenen Erkenntnissen habe niemand sonst die Schwachstelle ausgenutzt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stuft den Vorfall trotzdem als kritisch ein. Zu Recht, denn es ist nicht der erste Fall dieser Art:
Das eigentliche Problem reicht weiter. Laut Statistischem Bundesamt kamen 2025 wertmäßig 88,0 Prozent der importierten Photovoltaik-Technik aus China. In den ersten fünf Monaten 2026 waren es 86,1 Prozent. Berlin hat die Energiewende mit Milliarden gefördert und dabei eine neue Abhängigkeit geschaffen. Diesmal geht es nicht um russisches Gas, sondern um chinesische Hardware samt Fernsteuerung.
Chinesische Unternehmen sind gesetzlich zur Zusammenarbeit mit staatlichen Stellen verpflichtet. Verschlechtern sich die Beziehungen zwischen Peking und Berlin, ließen sich über Fernzugriffe theoretisch große Teile der Stromversorgung lahmlegen. Ist das Panikmache? Die Nachrichtenagentur Reuters berichtete im Mai 2025 unter Berufung auf Insider, dass im November 2024 Wechselrichter in den USA und anderen Ländern aus China heraus abgeschaltet worden seien. US-Experten sollen zudem nicht dokumentierte Kommunikationsbauteile in chinesischen Geräten gefunden haben.
Die Bundesregierung redet gern von Resilienz und Kriegstüchtigkeit. Gleichzeitig hängt ein wachsender Teil der Stromerzeugung an Clouds ausländischer Konzerne, und die Sicherheit prüfen bisher vor allem private Forscher. Vor diesem Hintergrund wirkt der Ruf nach mehr Versorgungssicherheit wenig glaubwürdig. Der Blackout auf der Iberischen Halbinsel im April 2025 hat gezeigt, wie schnell ein modernes Netz zusammenbrechen kann.
Bürger ziehen daraus ihre eigenen Lehren: Krisenvorsorge heißt, auf Werte zu setzen, die nicht von Stromnetz, Cloud oder einer politischen Laune abhängen. Physisches Gold und Silber gehören für viele seit jeher als Beimischung in ein breit gestreutes Vermögen. Kein Hacker kann sie per Mausklick abschalten.
Hinweis: Dieser Beitrag stellt keine Anlageberatung dar. Jeder Leser sollte sich selbst informieren und ist für seine Anlageentscheidungen selbst verantwortlich.
 22 Min.
 9 Min.
 19 Min.
 8 Min.
 14 Min.
 5 Min.
 15 Min.
 17 Min.
 12 Min.
 16 Min.
 6 Min.
 13 Min.

Sie möchten regelmäßig über Produktneuheiten, spannende Finanznachrichten und exklusive Sonderangebote informiert werden? Dann melden Sie sich hier für den kostenfreien Kettner Edelmetalle Newsletter an.
Durch Eingabe Ihrer E-Mail-Adresse und Anklicken des Buttons „Abschicken“ geben Sie die folgende Einwilligungserklärung ab: „Ich bin damit einverstanden, per E-Mail über Produktneuheiten, spannende Finanznachrichten und exklusive Sonderangebote informiert zu werden und willige daher in die Verarbeitung meiner E-Mail-Adresse zum Zwecke der Zusendung des Newsletters ein. Diese Einwilligung kann ich jederzeit und ohne Angabe von Gründen mit Wirkung für die Zukunft widerrufen. Die Rechtmäßigkeit der bis zum Widerruf erfolgten Verarbeitung bleibt im Falle des Widerrufs unberührt.“